Dhaka
,
শনিবার, ১৭ অক্টোবর ২০২৬, ২ কার্তিক ১৪৩৩ বঙ্গাব্দ

শিরোনাম :
যুব ফুটবল টুর্নামেন্ট ২০২৬-এর প্রথম সেমিফাইনালে ধরেন্ডা যুব কল্যাণ সংঘের জয়
৭৮তম আন্তর্জাতিক ক্রেডিট ইউনিয়ন দিবস-২০২৬ উপলক্ষে কালবের উদ্যোগে বিশেষ আলোচনা সভা অনুষ্ঠিত
রোনালদোর পর্তুগাল দলে না ফেরার সম্ভাবনা দেখছেন তাঁর বোন
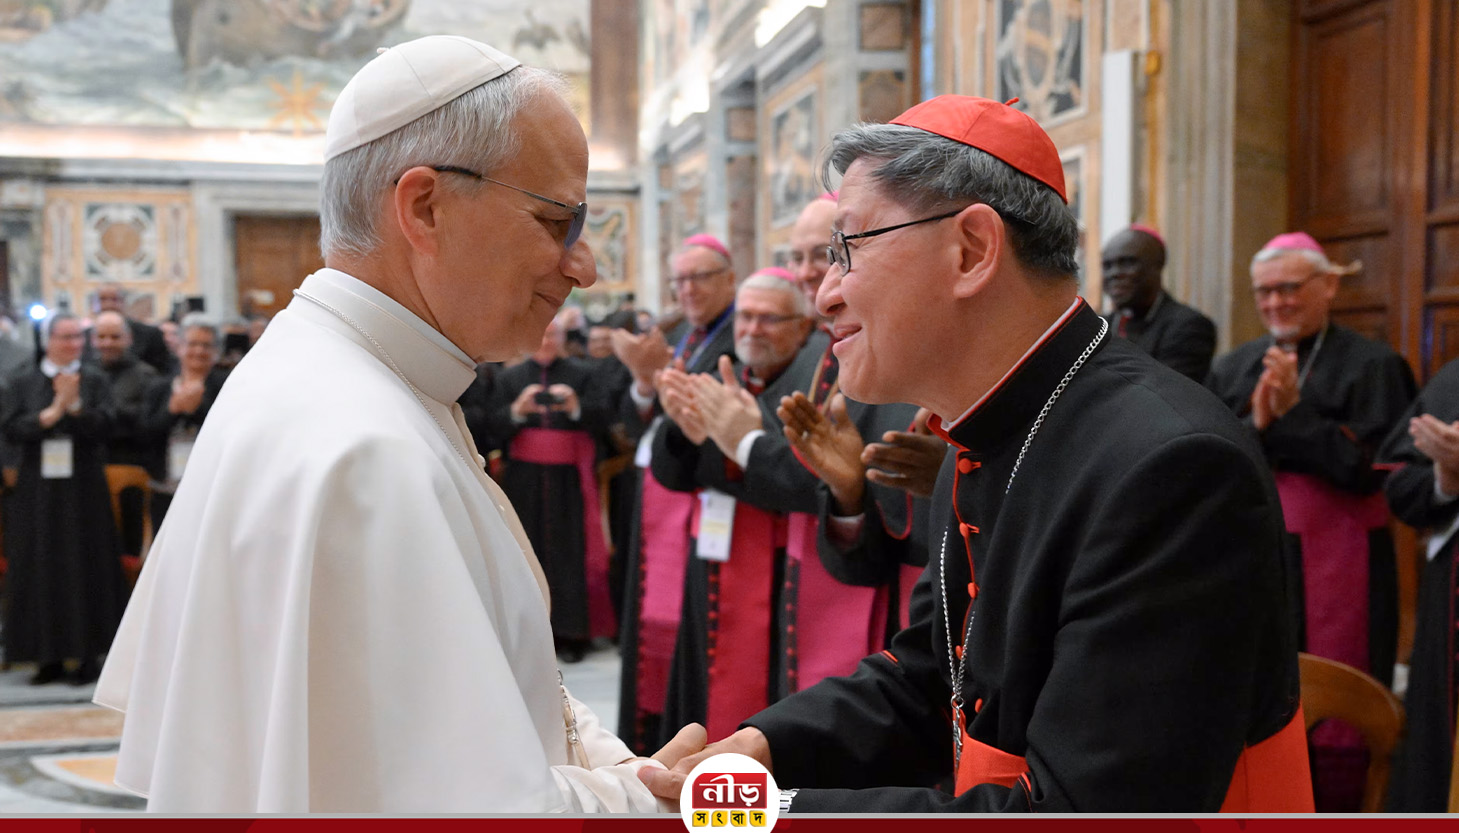
অস্ত্রোপচারের পর সুস্থ হয়ে উঠছেন পোপ চতুর্দশ লিও
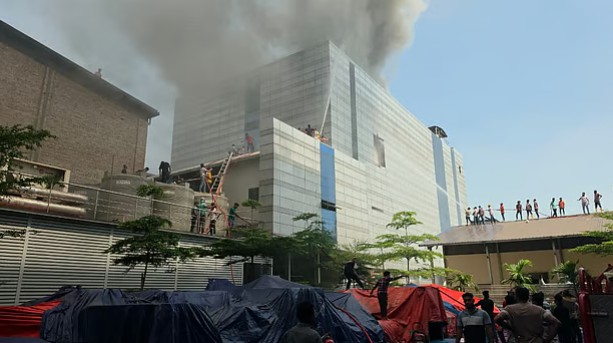
টঙ্গীতে ওষুধ কারখানার আগুন চার ঘণ্টা পর নিয়ন্ত্রণে
আগামী শিক্ষাবর্ষের পাঠ্যবইয়ে স্বাধীনতা ঘোষণার বর্ণনা বদলাবে, এবার যেভাবে থাকছে
চলতি অর্থবছরে মূল্যস্ফীতি বেড়ে প্রায় ১১% হতে পারে, আইএমএফের পূর্বাভাস
অর্থনীতিতে যৌথভাবে নোবেল পেলেন যুক্তরাষ্ট্রের রবার্ট ই হল ও মাইকেল উডফোর্ড
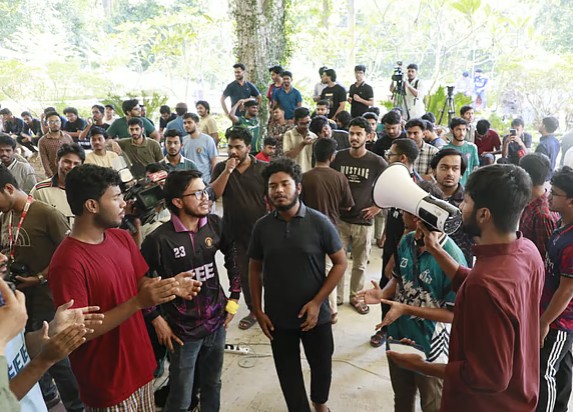
উপাচার্যকে ভেতরে রেখে ভবনে তালা দিলেন চুয়েট শিক্ষার্থীরা, ‘নতুন ভিসি প্রত্যাখ্যান’ স্লোগান
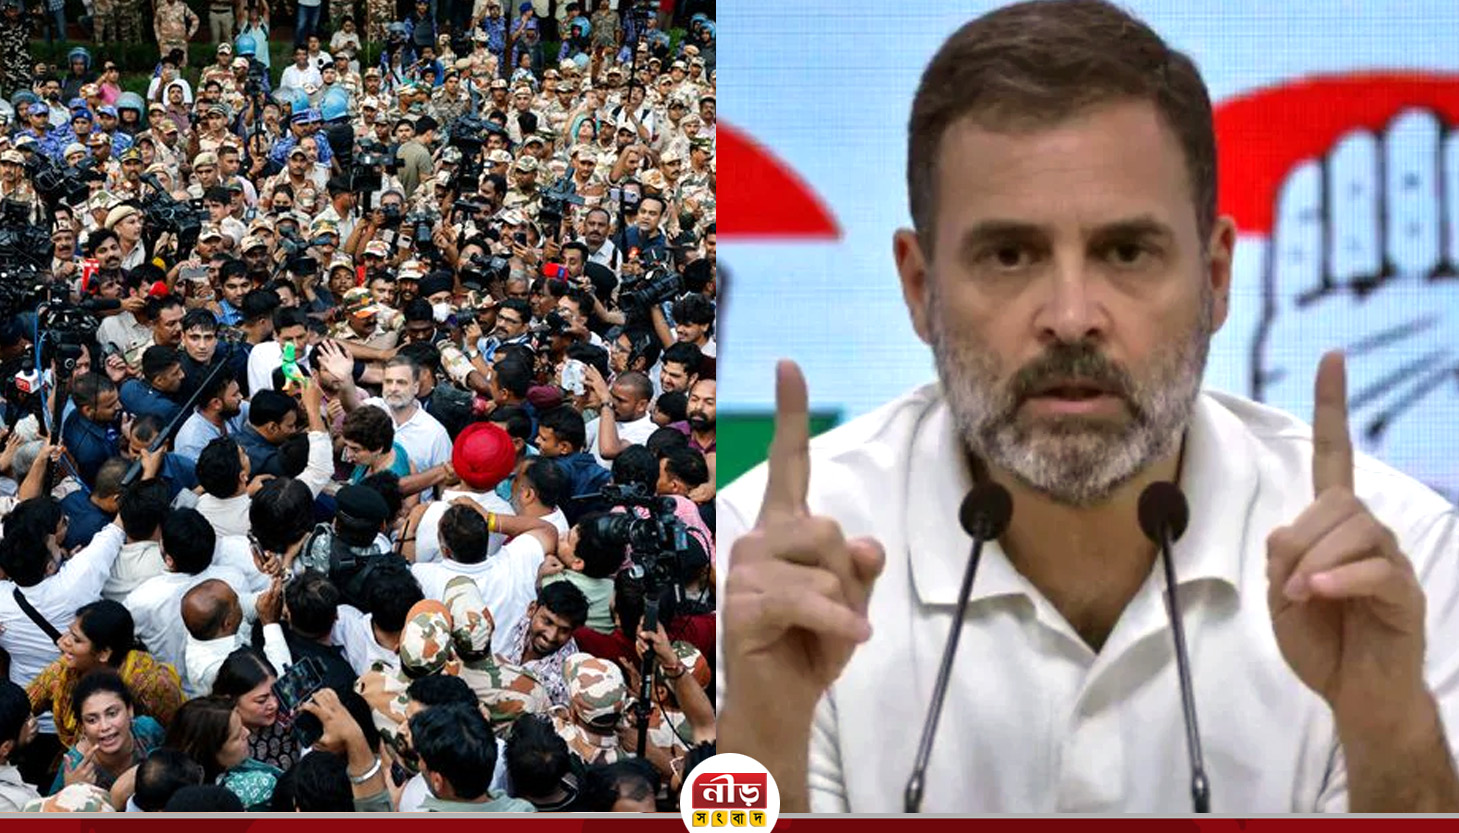
জ্ঞানেশের বিদায় ও মোদি সরকারের পতন অনিবার্য, এরপর শুরু হবে গণতন্ত্র মেরামতের কাজ: রাহুল গান্ধী

জরুরি সিকিউরিটি প্যাচ! মাইক্রোটিক রাউটারে আবার নতুন মারাত্মক ত্রুটি
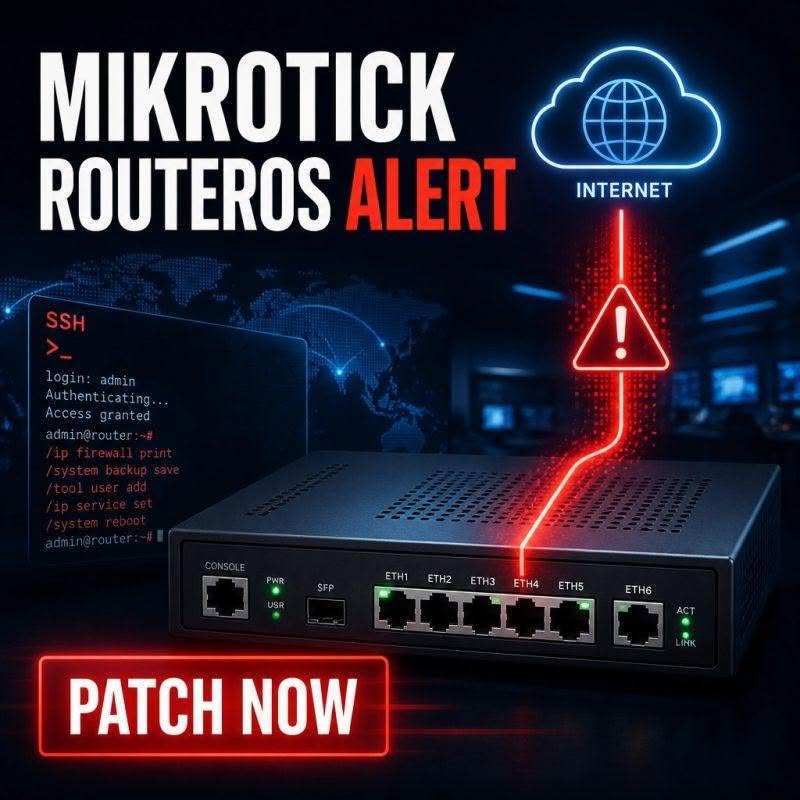

এক মাসে ২ বার জরুরি সিকিউরিটি প্যাচ! মাইক্রোটিক রাউটারে আবার নতুন মারাত্মক ত্রুটি: এখনই আপডেট করুন 7.24.5 ভার্সনে
গত সেপ্টেম্বর মাসের শুরুতেই যখন মাইক্রোটিক তাদের SSH সার্ভারের একটি বড় সিকিউরিটি বাগের (MikroTrick) কারণে সবাইকে 7.24.4 (বা 7.24.2) ভার্সনে আপডেট করতে বলেছিল, তখন আমাদের দেশের অনেক আইএসপি ও সিস্টেম অ্যাডমিন ভেবেছিলেন ঝামেলা হয়তো শেষ। কিন্তু এক মাস যেতে না যেতেই আবারও সিকিউরিটি অ্যালার্ট!
মাইক্রোটিক রাউটারে আবার ধরা পড়েছে অত্যন্ত মারাত্মক এক সিকিউরিটি হোল (CVE-2026-84411), যার সিকিউরিটি স্কোর ১০ এর মধ্যে ৯.৮ (Critical)।
এক মাসে দু’বার কেন একই ঝামেলা?
অনেকের মনেই প্রশ্ন আসতে পারে—”গত মাসেই তো আপডেট করলাম, আবার কেন?”
গত মাসের সমস্যা (SSH Bug): সেটি ছিল রাউটারের SSH সার্ভিস কেন্দ্রিক ত্রুটি (MikroTrick), যা হ্যাকারদের পাসওয়ার্ড ছাড়া SSH পোর্টে ঢোকার সুযোগ দিত।
এবারের নতুন সমস্যা (Web Management / HTTP Bug): এবারের ত্রুটিটি ধরা পড়েছে মাইক্রোটিক রাউটারের ওয়েব প্রসেসিং ইঞ্জিন বা WebConfig (www পোর্ট)-এ।
সহজ কথায়, আপনার রাউটারের ওয়েব ইন্টারফেস যদি পাবলিক ইন্টারনেটে (WAN) খোলা থাকে, তবে হ্যাকাররা কোনো পাসওয়ার্ড ছাড়াই শুধুমাত্র একটি ভুলভাল ওয়েব রিকুয়েস্ট পাঠিয়ে পুরো রাউটারের রুট (Root) অ্যাক্সেস হাতিয়ে নিতে পারে কিংবা রাউটার ক্র্যাশ (Denial of Service) করাতে পারে।
যেহেতু ঘটনা দুটি আলাদা, তাই গত মাসে 7.24.4 ভার্সনে আপডেট করলেও আপনি এই নতুন সমস্যা থেকে নিরাপদ নন। এর একমাত্র সমাধান হলো RouterOS 7.24.5-এ আপডেট করা।
কেন এটি বাংলাদেশের ISP ও নেটওয়ার্ক ইঞ্জিনিয়ারদের জন্য এলার্মিং?
গবেষণা ও স্ক্যান ডেটা বলছে, ইন্টারনেটে উন্মুক্ত বা প্রকাশ্যে থাকা রাউটারের মধ্যে সবচেয়ে বড় অংশই MikroTik—যা পুরো বিশ্বের প্রায় ৪০%।
বাংলাদেশে প্রায় সব ছোট-বড় ISP, করপোরেট নেটওয়ার্ক এবং ওয়াইফাই জোন পরিচালনা করতে মাইক্রোটিক ব্যবহার করা হয়। দুঃখজনক হলেও সত্য, আমাদের দেশের অনেক রাউটারে এখনো পাবলিক ইন্টারনেটের দিকে Management Port (যেমন: HTTP 80/443 বা Winbox 8291) খোলা রেখে দেওয়া হয়।
সাইবার অপরাধীরা এখন এআই এবং অটোমেটেড বটনেট ব্যবহার করে হাজার হাজার ওপেন পোর্টের রাউটার মুহূর্তেই স্ক্যান করে দখল করে নেয়। একবার আপনার কোর রাউটার বা ডিস্ট্রিবিউশন রাউটার হ্যাক হলে পুরো নেটওয়ার্ক ডাউন হওয়া থেকে শুরু করে ক্লায়েন্টের ট্র্যাফিক রিডাইরেক্ট হওয়ার ঝুঁকিতে পড়বে।
সুরক্ষায় যা যা করতে হবে: টেকনিক্যাল গাইডলাইন ও CLI রুলস
আপনার নেটওয়ার্ক সুরক্ষিত রাখতে দ্রুত নিচের পদক্ষেপগুলো বাস্তবায়ন করুন
দ্রুত RouterOS 7.24.5-এ আপডেট করুন
উইনবক্স বা সিএলআই (CLI) থেকে এখনই আপডেটের কমান্ড দিন:
/system package update check-for-updates
/system package update download
/system package update install
পাবলিক ইন্টারনেটে (WAN) WebConfig সার্ভিস বন্ধ বা সীমাবদ্ধ করুন
আপনার যদি ব্রাউজার দিয়ে মাইক্রোটিক লগইন করার প্রয়োজন না পড়ে, তবে সরাসরি www এবং www-ssl সার্ভিস বন্ধ করে দিন:
/ip service disable www
/ip service disable www-ssl
আর যদি ওয়েব ইন্টারফেস রাখতেই হয়, তবে একটি নির্দিষ্ট ম্যানেজমেন্ট সাবনেট (Admin IP Range) ফিক্স করে দিন যাতে বাইরের কেউ হিট করতে না পারে:
/ip service set www address=10.0.0.0/8,192.168.88.0/24
ফায়ারওয়ালে ইনপুট ফিল্টার যুক্ত করুন (Strict Ingress Rule)
বাইরের WAN ইন্টারফেস থেকে আসা যেকোনো প্রসেসিং রিকুয়েস্ট ব্লক করতে নিচের ফায়ারওয়াল রুলটি বসিয়ে দিন (এখানে WAN-Interface এর জায়গায় আপনার রিয়েল আইপি ওয়ালা ইন্টারফেসের নাম দিন):
/ip firewall filter add chain=input in-interface=WAN-Interface protocol=tcp dst-port=80,443 action=drop comment=”Block Public WAN Access to Web Config”
রাউটার ইতিমধ্যে হ্যাক হয়েছে কিনা পরীক্ষা করুন
সন্দেহ দূর করতে আপনার রাউটারে নতুন কোনো অচেনা ইউজার বা সিডিউল্ড স্ক্রিপ্ট বসে আছে কিনা চেক করে নিন:
/user print
/system script print
/system scheduler print
যদি অজানা কোনো নাম বা স্ক্রিপ্ট দেখতে পান, তা দ্রুত রিমুভ করে সিস্টেম পাসওয়ার্ড ও SSH Key পরিবর্তন করুন।
Tag :
Please Share This Post in Your Social Media
About Author Information